Blog

  • LA RESPONSABILITE CIVILE DECENNALE

    LA RESPONSABILITE CIVILE DECENNALE

    Artisans du BTP  la productivité et la sécurité de vos chantiers

    La sécurité sur les chantiers de construction reste une priorité absolue dans le secteur du BTP.

    COVERLIANS et sa RC DĂ©cennale s’engage Ă  ĂŞtre le partenaire incontournable en mettant l’accent sur la  sĂ©curitĂ©.

    Notre assurance offre une couverture complète, garantissant une protection optimale pour vos clients et leurs chantiers tout en encourageant l’adoption de pratiques sĂ©curitaires.

    L’automatisation est devenue une tendance incontournable dans le secteur du BTP, avec l’utilisation croissante de robots et de machines intelligentes sur les chantiers.

    L’innovation dans le choix des matĂ©riaux de construction est devenue un moteur majeur dans le secteur du BTP.

    COVERLIANS et sa RC DĂ©cennale s’inscrit dans cette dynamique en offrant une solution d’assurance qui accompagne les entreprises dans l’adoption de technologies automatisĂ©es. Nous comprenons les dĂ©fis spĂ©cifiques liĂ©s Ă  cette Ă©volution et sommes prĂŞts Ă  vous proposer des solutions sur mesure pour assurer la productivitĂ© et la sĂ©curitĂ© de vos clients.

    COVERLIANS et sa RC Décennale se positionne comme le partenaire idéal pour vos clients engagés dans des projets innovants.

    Notre assurance offre une protection complète tout en encourageant l’adoption de matĂ©riaux de pointe, garantissant ainsi la pĂ©rennitĂ© et la conformitĂ© des projets aux normes actuelles.

    Contactez-nous dès aujourd’hui pour discuter de la manière dont notre RC DECENNALE  peut rĂ©pondre aux besoins particuliers de vos clients dans un environnement de plus en plus automatisĂ©.

    Nous pouvons vous accompagner dans vos projets novateurs de construction.


  • LA RESPONSABILITE CIVILE DES MANDATAIRES SOCIAUX (RCMS ou D&O)

    LA RESPONSABILITE CIVILE DES MANDATAIRES SOCIAUX (RCMS ou D&O)

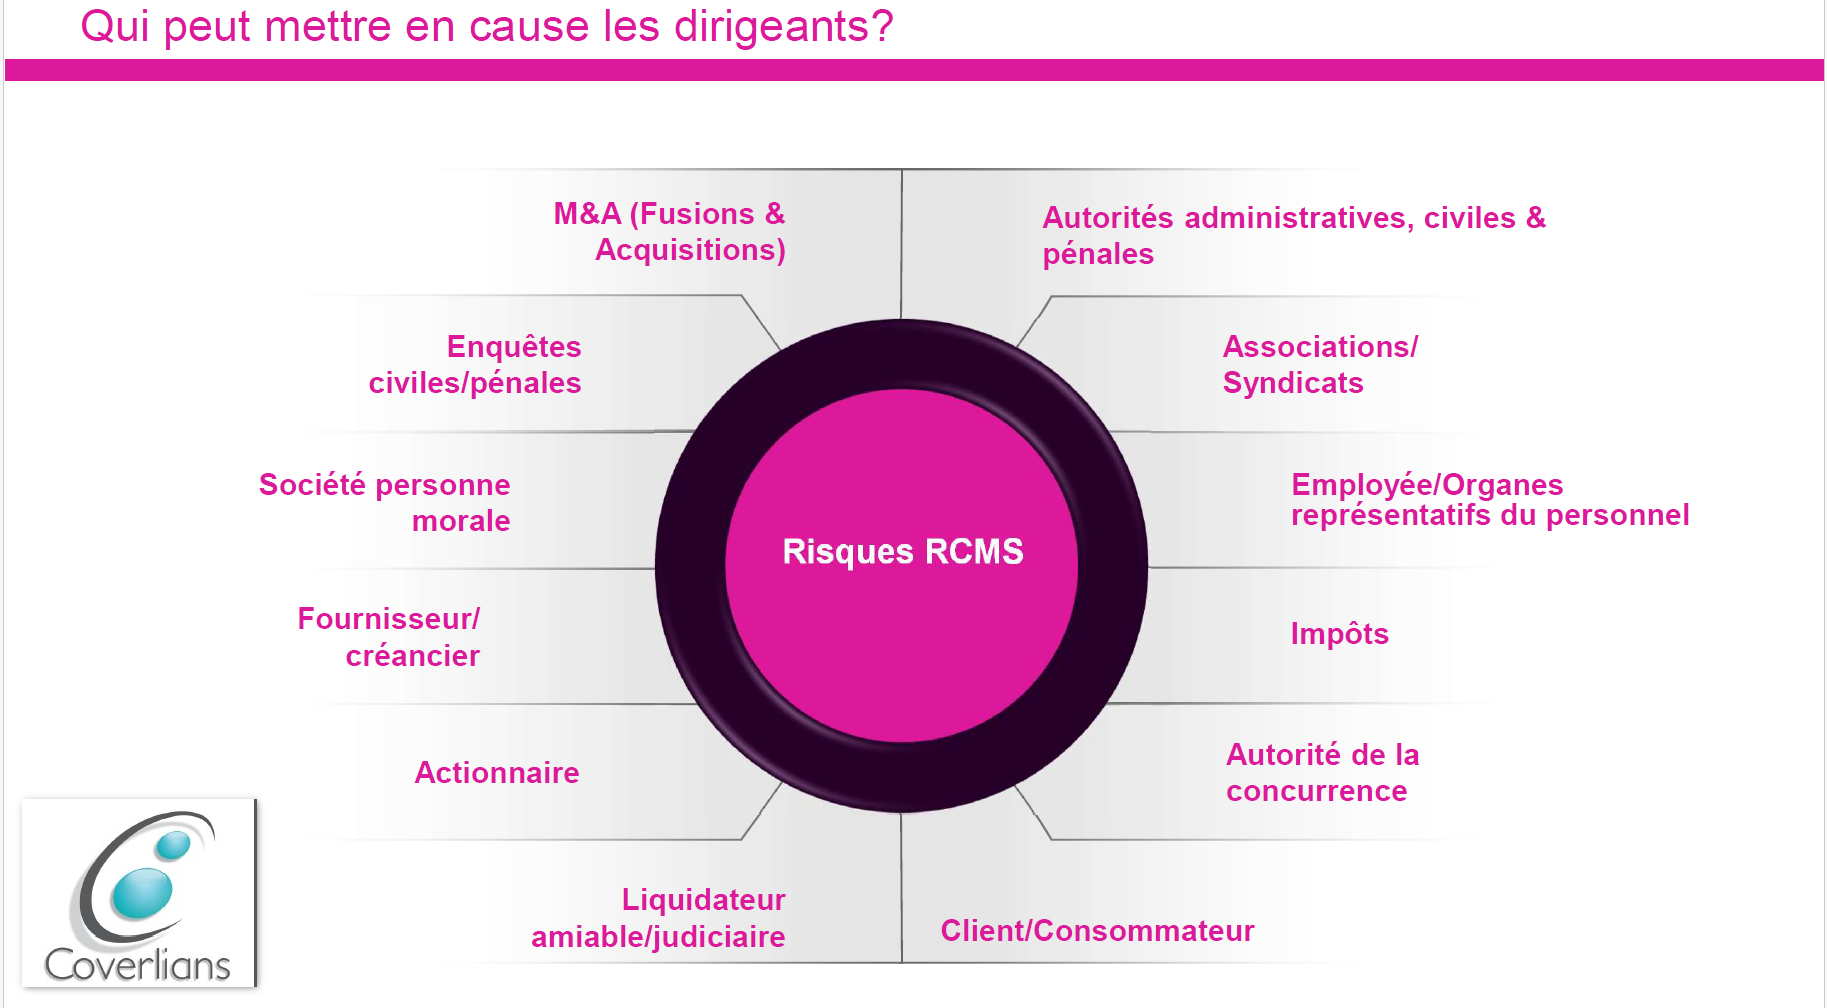
    RESPONSABILITE  DES DIRIGEANTS

    On observe depuis quelques années une pénalisation des affaires

    Quelques chiffres :

    • +36% de dĂ©faillances en 2023
    • 4 Ă  5000 Dirigeants sont gardĂ©s Ă  vue chaque annĂ©e.

    L’ASSURANCE RESPONSABILITE CIVILE DES MANDATAIRES SOCIAUX (RCMS)

    L’assurance responsabilité civile en faveur des organes est née aux Etats-Unis. Elle est souvent dénommée D&O, pour «Directors and Officers Liability Insurance». Elle couvre essentiellement les dommages économiques purs découlant de manquements à des obligations. Bien que le preneur d’assurance soit l’entreprise, l’assurance D&O couvre les personnes physiques en leur qualité d’organes dirigeants, lesquelles sont responsables des dommages causés en raison d’un manquement à leur devoir de diligence.

    Objet principal du contrat :

    Garantir la responsabilité personnelle et protéger le patrimoine personnel de l’ensemble des Dirigeants et les personnes assurées de l’Entreprise / de l’Association et de leurs filiales dans le cadre des :

    • Manquements aux obligations lĂ©gales (ex : violation des règles en matière d’hygiène et de sĂ©curitĂ©, non-respect de la rĂ©glementation environnementale, non-respect de la rĂ©glementation sur les donnĂ©es CNIL…)
    • Violation des statuts (ex : engagement de dĂ©penses sans l’accord du Conseil d’administration, exercices non prĂ©vus par les statuts, conflits d’intĂ©rĂŞt, …)
    • Fautes de gestion commises par imprudence, nĂ©gligence ou omission (ex : action en insuffisance d’actifs, dĂ©claration tardive de la cession des paiements, publication tardive des comptes, retard dans la demande de subventions, …)

    Qui est mis en cause ?

    • 70% concernent des Dirigeants de droit (PrĂ©sident, Directeur GĂ©nĂ©ral, Administrateur, GĂ©rant)
    • 20% concernent des Dirigeants de fait (Directeur d’établissement, Directeur d’usine…)
    • 5% concernent des personnes bĂ©nĂ©ficiant d’une dĂ©lĂ©gation de pouvoirs
    • 5% concernent des DAF, Directeur juridique, Membres de ComitĂ©, EmployĂ©s, Ayant-droits…)

    Qui est garanti ?

    • Dirigeants de droit
    • Dirigeants de fait
    • AssurĂ©s additionnels

    Garanties de base :

    • Frais de dĂ©fense exposĂ©s devant les juridictions civile, pĂ©nale, administrative et autoritĂ©s administratives
    • IndemnitĂ©s prononcĂ©es par les juridictions civile et pĂ©nale (volet civil)
    • Sanctions civiles assurables infligĂ©es par les juridictions civiles et autoritĂ©s administratives
  • La Cyber-Attaque et son vocabulaire

    La Cyber-Attaque et son vocabulaire

    [av_textblock size= » av-medium-font-size= » av-small-font-size= » av-mini-font-size= » font_color= » color= » id= » custom_class= » template_class= » av_uid=’av-lrz6dwhh’ sc_version=’1.0′ admin_preview_bg= »]
    Cyber-attaque

    Une cyberattaque ou attaque informatique est une action entreprise par un cybercriminel dans un but malveillant pour atteindre des systèmes informatiques ou encore dérober des données privées.

    Le marché de la Cybercriminalité représente environ 7000 milliards d’euros. C’est un marché extrêmement bien organisé dont les acteurs disposent de moyens puissants.

    C’est un marché qui va encore se développer avec l’intelligence artificielle.

    Les techniques d’approche sont : le téléphone, le mail, le SMS

    Un principe : Ne donner JAMAIS d’information par téléphone y compris à des personnes connues (codes, n° de carte bancaire, identifiants, mot de passe…)

    «garder à l’esprit qu’un cybercrimel met moins de 3mn pour se connecter à un objet connecté».

    Les attaques les plus courantes :

    • l’hameçonnage (Phishing) : 40%
    • Ransomware : 16%


    LEXIQUE DES CYBERATTAQUES

    Phishing :

    Le phishing, appelé en français hameçonnage est un type d’attaque informatique qui vise à récupérer des informations personnelles d’un internaute.

    Spearphishing :

    Dérivé du phishing, le spearphishing est une pratique utilisée par les cybercriminels visant à cibler des personnes précises (souvent les DRH ou DAF) dans une entreprise en particulier pour tenter d’obtenir des données privées ou de véhiculer un logiciel malveillant.

    Vishing :

    Le vishing est un type d’hameçonnage utilisant des arnaques vocales et des reproductions de voix pour inciter les victimes à divulguer des informations ou à cliquer sur un lien malveillant.

    Ingénierie sociale :

    Ce terme désigne une pratique malveillante basée sur la manipulation psychologique des utilisateurs, qui incite les victimes à divulguer, de leur plein gré, des informations personnelles et confidentielles grâce à des techniques manipulatrices comme l’usurpation d’identité par exemple.

    Cyber-harcèlement :

    Le cyberharcèlement est une forme de violence numĂ©rique caractĂ©risĂ©e par un harcèlement, qui peut s’exercer Ă  travers divers canaux numĂ©riques.

    Cyber-intimidation :

    La cyberintimidation est un geste d’intimidation rĂ©alisĂ© dans le cyberespace. Elle peut se produire par diffĂ©rents moyens de communication : rĂ©seaux sociaux, blogs, jeux en ligne, messagerie instantanĂ©e, messages textes, courriels, etc.

    Cyberviolence sexuelle :

    La cyberviolence sexuelle est une forme de violence sexuelle réalisée au moyen des différentes technologies de communication, telles que le web, les médias sociaux et les textos.

    Tout comme la violence sexuelle, elle engendre de nombreuses conséquences pour les victimes.

    Cyberchantage :

    Le chantage Ă  la webcam ou Ă  l’ordinateur prĂ©tendus piratĂ©s est une escroquerie qui vise Ă  vous faire croire que vos Ă©quipements ont Ă©tĂ© piratĂ©s dans le but de vous faire chanter. Que faire face Ă  ce type de cyber chantage ? Ne pas rĂ©pondre, ne pas payer la rançon, changer votre mot de passe, signaler, dĂ©poser plainte…

    Attaque de l’homme du milieu (“man-in-the-middle” (MitM) :

    C’est une forme d’Ă©coute et de vol de donnĂ©es oĂą un attaquant intercepte les donnĂ©es d’un expĂ©diteur Ă  un destinataire, puis du destinataire Ă  l’expĂ©diteur.

    On parle d’un “homme du milieu” parce que le dispositif de l’attaquant se situe entre l’expĂ©diteur et le destinataire et relaie les messages en silence sans qu’aucune des parties ne soit consciente de l’Ă©coute.

    L’attaquant est gĂ©nĂ©ralement situĂ© sur le mĂŞme rĂ©seau que l’utilisateur ciblĂ©, mais l’Ă©coute peut se faire sur un rĂ©seau distant si les donnĂ©es traversent le chemin oĂą se trouve l’attaquant. En utilisant un MitM, un attaquant peut obtenir des mots de passe, des informations personnelles identifiables, de la propriĂ©tĂ© intellectuelle, des messages privĂ©s et des secrets commerciaux. Dans les attaques avancĂ©es, l’attaquant peut potentiellement installer un logiciel malveillant sur l’appareil d’un utilisateur ciblĂ©.

    Cette pratique s’est beaucoup développée depuis 2 ans ! (attention aux RIB transmis via le Net)

    Ransomware :

    Aussi appelés rançongiciel, le Ransomware est un logiciel malveillant bloquant l’accès à votre ordinateur ou à des données personnelles jusqu’au paiement d’une rançon.

    Montant moyen suivant la taille de l’entreprise de 30.000€ à plusieurs dizaines de milliers d’euros.

    Une étude récente a révélé que le préjudice est souvent proche de 5% du C.A.

    Smishing :

    Dérivé du phishing, le Smishing est un type d’hameçonnage véhiculé par SMS, qui vise à inciter les victimes à cliquer sur un lien malveillant, (instance de colis par ex.), à envoyer des informations privées ou à télécharger des programmes vérolés sur leurs smartphones

    Spoofing :

    Pratique destinée à usurper l’identité d’un utilisateur web afin de dissimuler une communication malveillante. Basé sur l’usurpation d’identité, le spoofing peut s’appliquer aux emails, aux appels téléphoniques, aux adresses IP et même dans certains cas aux sites Web.
    [/av_textblock]

  • L’ASSURANCE DES RISQUES CYBER

    L’ASSURANCE DES RISQUES CYBER

    La CYBER ASSURANCE a pour objet de couvrir les entreprises, quelles que soient leur taille ou leur domaine d’activité, contre les conséquences juridiques et financières pouvant résulter du recours à l’informatique : piratage des systèmes pour voler les données, blocage des serveurs pour rançonner l’entreprise, usurpation de l’identité des clients dont les données ont été copiées ou détournées ….
    ‍
    L’objectif de cette assurance est de garantir la pĂ©rennitĂ© de l’entreprise attaquĂ©e, en fournissant :
    1/La formation et la sensibilisation du personnel aux risques à éviter et aux bonnes pratiques à appliquer
    2/L’aide technique Ă  la remise en marche de ses serveurs et Ă  leur nettoyage
    3/La prise en compte des conséquences financières dues aux pertes d’exploitation
    4/L’indemnisation des rĂ©clamations des clients, utilisateurs ou autre tierce partie lĂ©sĂ©e par les consĂ©quences de l’attaque dont l’entreprise n’a pas pu se protĂ©ger.

  • Les incidents Cyber qui auraient pu ĂŞtre Ă©vitĂ©s

    Les incidents Cyber qui auraient pu être évités

    Votre organisation tire-t-elle le meilleur parti de son investissement en sécurité cyber ?
    De nombreuses organisations pourraient améliorer leurs contrôles de sécurité cyber simplement en activant certaines ressources déjà à leur disposition.
    En effet, de nombreux fournisseurs proposent des solutions informatiques et des plateformes intégrant des fonctionnalités de sécurité sans coût supplémentaire, constamment remis à jour avec des améliorations contrant les dernières menaces cyber. Toutefois, une grande partie de ces fonctionnalités sont étroitement intégrées dans des produits plus vastes et ne sont pas activées par défaut. Elles sont donc souvent oubliées ou négligées, ce qui représente une vulnérabilité dans la sécurité cyber de l’organisation.
    Chaque jour, les équipes de Services Cyber de notre partenaire Assureur gèrent ainsi des incidents qui auraient pu être évités si les organisations avaient pleinement mis en œuvre ces mesures de sécurité auxquelles elles ont déjà accès. Ce trimestre, notre Snapshot revient sur des fonctionnalités souvent sous-utilisées et sous-estimées, que chaque organisation se devrait d’exploiter :
    – Analyse des donnĂ©es
    – Filtrage des connexions
    – Accès sĂ©curisĂ© Ă  vos services Cloud avec une authentification multi-facteurs (MFA)
    – Renforcement de votre configuration de sĂ©curitĂ© et limitation des mouvements latĂ©raux
    – Blocage des outils qui pourraient ĂŞtre utilisĂ©s contre vous

  • CybersĂ©curitĂ© : 6 règles simples pour vous protĂ©ger

    [av_textblock size= » av-medium-font-size= » av-small-font-size= » av-mini-font-size= » font_color= » color= » id= » custom_class= » template_class= » av_uid=’av-hj42w’ sc_version=’1.0′ admin_preview_bg= »]
    Cybersécurité : 6 règles simples pour vous protéger

    1. Ne paniquez pas

    Si vous recevez un e-mail vous informant que votre carte bancaire est sur le point d’être débitée de 500 euros pour un abonnement inexistant, ou que votre ordinateur vient d’être infecté par un ransomware, vous pourriez être tenté d’appeler le numéro gratuit qui est mentionné. Vous serez alors mis en relation avec un centre d’appels mis en place par des pirates qui se feront un plaisir de noter toutes vos informations, notamment bancaires, pour procéder à de vrais prélèvements.

    Les professionnels de l’arnaque ont bâti leur fonds de commerce en faisant paniquer leurs cibles. Quoiqu’il vous arrive, prenez le recul nécessaire pour analyser la menace et déterminer quelle est la situation réelle avant d’entreprendre quoi que ce soit.

    1. N’ouvrez pas les pièces jointes envoyées par un expéditeur inconnu

    De nombreuses cyber menaces se cachent dans des pièces jointes envoyées par e-mail. Traditionnellement, il s’agissait de fichiers exécutables. Mais aujourd’hui, il est tout aussi probable qu’un fichier Word, PDF ou HTML soit infecté. Ces pièces jointes peuvent contenir du code malveillant qui s’exécutera sur votre appareil, ou simplement un message conçu pour vous amener à saisir vos informations bancaires ou d’identification sur un compte, de messagerie par exemple.

    Si un expéditeur inconnu vous envoie un e-mail avec une pièce jointe, ne l’ouvrez surtout pas. Et même si vous connaissez l’expéditeur, faites toujours preuve de prudence, surtout si le message est inattendu : un attaquant a pu usurper son identité ou compromettre son compte de messagerie.

    Si vous avez un doute sur une pièce jointe, ou si le message que vous avez reçu contient un lien suspect, vous pouvez faire analyser votre e-mail sur Virus Total. Ce site gratuit et fiable détenu par une filiale de Google analyse votre message à l’aide de 70 moteurs antivirus et de divers autres services de cybersécurité, et vous indique si le message semble être malveillant ou s’il s’agit d’une fausse alerte.

    1. Ne cliquez pas sur des liens non sollicités

    L’ingénierie sociale exploite la confiance de ses cibles. Avec un minimum d’efforts, un acteur malveillant peut réussir à imiter un courriel légitime et à suffisamment se rapprocher de la réalité pour tromper le destinataire de son message.

    Alors, si quand vous recevez un e-mail votre instinct vous dit «c’est bizarre», faites-vous confiance. Dans ce genre d’affaires, le sens de l’observation est primordial.

    Et même si le message ne comporte pas de signal d’alarme évident, il est normal de se méfier – surtout si l’on vous demande de cliquer sur un lien pour faire quelque chose que vous n’avez pas demandé. En cas de doute, évitez de cliquer sur le lien et rendez vous directement sur le site en question, soit en passant par vos favoris si vous l’avez déjà enregistré, soit en tapant directement l’URL dans la barre d’adresse de votre navigateur.

    1. Ne payez pas pour protéger votre ordinateur

    Les fabricants d’antivirus veulent vous faire peur pour que vous achetiez leurs produits. Pour ce faire, ils soutiennent que les protections de base intégrées aux PC, Mac et appareils mobiles ne sont pas suffisantes.

    C’était peut-être vrai il y a 20 ans, mais le monde a changé. La plupart des logiciels de sécurité destinés au grand public proposent au mieux une protection supplémentaire marginale. C’est particulièrement vrai pour les logiciels qui promettent de «surveiller le dark web».

    Si vous gérez le réseau d’une entreprise, ces logiciels et services peuvent vous être utiles pour vous permettre de mieux visualiser et surveiller ce que font vos utilisateurs et ce qui se passe en périphérie de votre réseau. Mais pour votre ordinateur personnel, économisez votre argent.

    1. Ne bidouillez pas votre PC (ou votre Mac) s’il est en parfait état

    Voici un conseil basique et primordial en matière de sécurité informatique : « Si ce n’est pas cassé, ne le cassez pas. »

    Si certains piratages spectaculaires font les gros titres, il faut se rendre à l’évidence : la plupart des logiciels malveillants se retrouvent sur les appareils parce qu’ils y ont été installés par leurs utilisateurs de leur plein gré – parfois même avec enthousiasme. Peut-être s’agit-il d’un logiciel piraté téléchargé sur un site douteux ? Ou alors d’un programme téléchargé au moyen d’un lien sponsorisé qui contenait en bonus des adwares ou un malware ? Dans tous les cas, la solution est simple : n’installez pas n’importe quelle application.

    Si vous utilisez Windows 11 Professionnel ou Entreprise et que vous voulez vérifier l’intégrité d’un logiciel, vous pouvez l’exécuter dans le bac à sable Windows (Windows Sandbox). Si vous ne connaissez pas cette fonctionnalité, je vous redonne la présentation qui avait été faite lors de la sortie de Windows 11 :

    Elle vous permet de lancer instantanément une machine virtuelle (VM) sécurisée sans aucune configuration complexe. La VM est complètement isolée de votre système principal, ce qui vous permet de visiter un site web suspect ou de tester une application inconnue sans risque. Lorsque vous avez terminé, fermez le bac à sable et il disparaît complètement, effaçant toute trace de votre expérience.

    Si vous ne la connaissiez pas, cette fonctionnalité bien pratique peut vous être utile.

    1. Utilisez un gestionnaire de mots de passe

    On ne le répétera jamais assez : utilisez un gestionnaire de mots de passe ! Les faits sont indiscutables : en tant qu’être humain, nous sommes incapables de générer un mot de passe aléatoire ou de retenir les informations d’identification fortes et uniques qui seraient nécessaires pour assurer notre sécurité.

    L’utilisation d’un gestionnaire de mots de passe facilitera votre navigation tout en renforçant votre sécurité sur internet. Si vous repoussez toujours cette tâche par manque de temps, sachez que vous pouvez tout mettre en place en moins de 30 minutes.

    Tant que vous y êtes, activez également l’authentification à deux facteurs.
    [/av_textblock]

    [av_one_full first min_height= » vertical_alignment=’av-align-top’ space= » row_boxshadow= » row_boxshadow_color= » row_boxshadow_width=’10’ custom_margin= » margin=’0px’ mobile_breaking= » min_col_height= » padding= » svg_div_top= » svg_div_top_color=’#333333′ svg_div_top_width=’100′ svg_div_top_height=’50’ svg_div_top_max_height=’none’ svg_div_top_flip= » svg_div_top_invert= » svg_div_top_front= » svg_div_top_opacity= » svg_div_top_preview= » svg_div_bottom= » svg_div_bottom_color=’#333333′ svg_div_bottom_width=’100′ svg_div_bottom_height=’50’ svg_div_bottom_max_height=’none’ svg_div_bottom_flip= » svg_div_bottom_invert= » svg_div_bottom_front= » svg_div_bottom_opacity= » svg_div_bottom_preview= » border= » border_style=’solid’ border_color= » radius= » column_boxshadow= » column_boxshadow_color= » column_boxshadow_width=’10’ background=’bg_color’ background_color= » background_gradient_direction=’vertical’ background_gradient_color1=’#000000′ background_gradient_color2=’#ffffff’ background_gradient_color3= » src= » background_position=’top left’ background_repeat=’no-repeat’ highlight= » highlight_size= » animation= » link= » linktarget= » link_hover= » title_attr= » alt_attr= » mobile_display= » id= » custom_class= » template_class= » aria_label= » av_uid=’av-2hcf2g’ sc_version=’1.0′][/av_one_full]

  • Comprendre et prĂ©venir les Cyber-Risques

    Comprendre et prévenir les Cyber-Risques

    Une priorité pour Administrateurs et Dirigeants
    Les cyberattaques sont devenues un enjeu majeur pour notre économie. Les entreprises (grands groupes, Eti et PME) font l’objet d’attaques informatiques répétées : espionnage économique, fraude, demande de rançon, utilisation des données. Elles peuvent avoir des conséquences très significatives sur leurs finances et leur réputation.
     
    La cybersécurité est un sujet stratégique pour les entreprises : prioritaire pour les actionnaires (risque de perte de valeur), les conseils d’administration et notamment les comités d’audit (protection des actifs, contrôle interne), ainsi que pour les clients (fiabilité des produits, protection des données)
     
    Quelles recommandations ?
     
    Les réponses à apporter sont multiples : individuelles et collectives, éducatives, techniques, juridiques, réglementaires. Pour Alexandre Montay, “il ne s’agit pas seulement d’un problème de budget, il s’agit d’un enjeu culturel : le dirigeant doit d’abord prendre conscience des risques”.
     
    Le conseil d’administration doit se préparer à la gestion de crise (avec un protocole de surveillance et d’intervention, et du partage d’informations avec d’autres entreprises). Au préalable, il convient :
     
    • d’identifier, de classifier et de localiser les données stratégiques de l’entreprise,
     
    • de superviser la mise en place de dispositifs d’alerte,
     
    • d’informer le conseil d’administration régulièrement,
     
    • de s’assurer de la conformité aux contraintes règlementaires,
     
    • de vérifier la mise à jour des contrats d’assurance au regard de ces nouveaux risques.
     
    En effet, l’assurance sait répondre aux nombreux préjudices potentiels : frais de reconstitution des données, aide à la gestion de crise, aide à la reconstitution d’image, coût des mises en cause de la responsabilité de l’entreprise etc.
    Au sujet des assurances, Alain Juillet rappelle que “Le montant total des primes d’assurances relatives aux cyber-risques payées par les entreprises américaines, est 100 fois plus élevé qu’en France à iso PNB”.
     
    • intégrer les cyber-risques au rapport annuel (en diminuant les pages RSE !)
     
    Source CESIN (pour lire l’article complet) : https://www.cesin.fr/article-comprendre-et-prevenir-les-cyber-risques-une-priorite-pour-administrateurs-et.html
  • L’Assurance du Risque Prud’homal

    L’Assurance du Risque Prud’homal

    Le Risque Prud’homal est une rĂ©alitĂ© ! il est devenu l’un des principaux risques financiers de l’Entreprise.

    Ce n’est plus une fatalitĂ©, une solution adaptĂ©e existe : L’Assurance Prud’homale
    3 volets :
    – Garantir = prise en charge des condamnations prud’homales
    – Accompagner = prise en charge des frais de dĂ©fense, anticipation des litiges grâce Ă  la hotline juridique sociale
    – PrĂ©venir = PrĂ©vention des risques psycho-sociaux en rĂ©ponse Ă  l’obligation du code du travail

  • Ne sous-estimez pas les risques de votre Entreprise en matière de RESPONSABILITE SOCIALE

    Ne sous-estimez pas les risques de votre Entreprise en matière de RESPONSABILITE SOCIALE

    [av_textblock size= » av-medium-font-size= » av-small-font-size= » av-mini-font-size= » font_color= » color= » id= » custom_class= » av_uid=’av-kbl3eghk’ admin_preview_bg= »]
    4 bonnes raisons de vous protéger :
    1000 Prud’hommes par jour
    65% des Entreprises condamnées
    40 000€ le montant moyen des condamnations
    5% le Chiffre d’affaires perdu par le Stress au travail
    Face au risque social vous n’ĂŞtes pas assurĂ©.
    Il faut vous protĂ©ger…ResponsabilitĂ© civile professionnelle, ResponsabilitĂ© des dirigeants ne couvrent jamais ce type de risque pour les personnes morales.

    [/av_textblock]

    [av_one_full first min_height= » vertical_alignment= » space= » row_boxshadow= » row_boxshadow_color= » row_boxshadow_width=’10’ custom_margin= » margin=’0px’ mobile_breaking= » border= » border_color= » radius=’0px’ padding=’0px’ column_boxshadow= » column_boxshadow_color= » column_boxshadow_width=’10’ background=’bg_color’ background_color= » background_gradient_color1= » background_gradient_color2= » background_gradient_direction=’vertical’ src= » background_position=’top left’ background_repeat=’no-repeat’ highlight= » highlight_size= » animation= » link= » linktarget= » link_hover= » title_attr= » alt_attr= » mobile_display= » id= » custom_class= » aria_label= » av_uid= »][/av_one_full]

  • ASSURANCE « PERTES D’EXPLOITATION »

    ASSURANCE « PERTES D’EXPLOITATION »

    Qu’est-ce qu’une «assurance pertes d’exploitation» ?
    Le schéma classique du contrat d’assurance est le suivant :

    vous signez un contrat avec une société d’assurance. Ce contrat prévoit que si un événement déterminé se produit, votre assureur devra vous indemniser afin de compenser les dommages causés par cet événement. En contrepartie de cette obligation de l’assureur, vous devez verser ce qu’on appelle des «primes d’assurance».
    L’assurance «pertes d’exploitation», qui n’est pas une assurance obligatoire, protège les entreprises en cas de survenance d’un événement (sinistre) entraînant une baisse ou une chute d’activité.
    L’assurance perte d’exploitation vient notamment couvrir les frais gĂ©nĂ©raux permanents (loyers, impĂ´ts et taxes, salaires, intĂ©rĂŞts d’emprunt, etc.). Elle permet aussi d’assurer le paiement de certaines charges supplĂ©mentaires occasionnĂ©es par l’Ă©vĂ©nement couvert.
    L’idée est donc de compenser financièrement la baisse de chiffre d’affaires à laquelle vous faites face pour vous replacer dans la situation financière qui aurait été la vôtre en situation normale, si la pandémie n’avait pas eu lieu.